Datele genetice și GDPR: ce trebuie să știe clinica
Ce cere GDPR pentru datele genetice ale pacienților: categoria specială din art. 9, consimțământul explicit, informarea, păstrarea, relația cu laboratorul, drepturile pacientului și o listă de verificare practică pentru clinici. Nu este consultanță juridică.

Acest ghid explică ce obligații de protecție a datelor apar atunci când o clinică oferă teste genetice, pentru medicii, managerii de clinică și persoanele care se ocupă de GDPR în clinicile estetice și medicale. Problema practică este că un test genetic aduce în clinică o categorie de date mai sensibilă decât fișa obișnuită, iar circuitul include un laborator extern și o platformă digitală. Ghidul rezumă regulile principale și propune o listă de verificare. Nu este consultanță juridică: formularele și contractele se stabilesc cu un jurist sau cu responsabilul cu protecția datelor.
Pe scurt: datele genetice sunt o categorie specială în GDPR (art. 9). Clinica are nevoie de un temei clar pentru prelucrare, de regulă consimțământul explicit al pacientului, de o informare completă, de un contract care stabilește rolurile față de laborator, de reguli de păstrare și acces și de o procedură pentru drepturile pacientului. Datele genetice sunt greu de anonimizat, deci protecția lor nu se poate baza doar pe eliminarea numelui.
De ce datele genetice sunt diferite
GDPR definește datele genetice ca date despre caracteristicile genetice moștenite sau dobândite ale unei persoane, care oferă informații unice despre fiziologia sau sănătatea acesteia și care rezultă, în special, din analiza unei probe biologice (art. 4 pct. 13) [1].
Trei trăsături le fac mai sensibile decât alte date medicale:
- nu se schimbă: o parolă compromisă se înlocuiește, un genom nu;
- privesc și rudele: o parte din informație este comună cu părinții, frații și copiii pacientului;
- sunt greu de anonimizat: un studiu publicat în Science a arătat că, din date genetice publicate fără nume, se pot recupera nume de familie prin interogarea unor baze de date genealogice publice, iar împreună cu alte informații, precum vârsta și regiunea, identitatea persoanei poate fi reconstituită [3].
Ce spune GDPR, pe scurt
Art. 9: interdicția de principiu. Prelucrarea datelor genetice este interzisă, cu excepțiile enumerate în regulament [1]. Pentru clinici, două contează în practică:
- consimțământul explicit al persoanei, pentru unul sau mai multe scopuri specifice (art. 9 alin. 2 lit. a);
- scopuri de medicină (diagnostic, asistență medicală, tratament), prelucrate de profesioniști supuși secretului profesional (art. 9 alin. 2 lit. h și alin. 3).
Art. 9 alin. 4: regulile naționale. Statele membre pot menține sau introduce condiții suplimentare pentru datele genetice [1]. În România, Legea nr. 190/2018 prevede că prelucrarea datelor genetice în scopul unui proces decizional automatizat sau al creării de profiluri este permisă cu consimțământul explicit al persoanei sau în temeiul unor dispoziții legale exprese, cu măsuri de protecție corespunzătoare [2]. O analiză comparativă a arătat că statele membre au aplicat diferit regulile pentru datele genetice și de sănătate, deci legea națională trebuie verificată de fiecare dată [5].
Alte principii relevante [1]:
- minimizarea datelor și limitarea păstrării (art. 5);
- condițiile consimțământului, inclusiv retragerea oricând, la fel de ușor ca acordarea lui (art. 7);
- informarea persoanei la colectare (art. 13);
- securitatea prelucrării (art. 32) și notificarea încălcărilor de securitate către autoritate, în cel mult 72 de ore de la constatare, cu excepția cazului în care este puțin probabil să genereze un risc pentru persoane (art. 33).
Circuitul datelor într-un test genetic
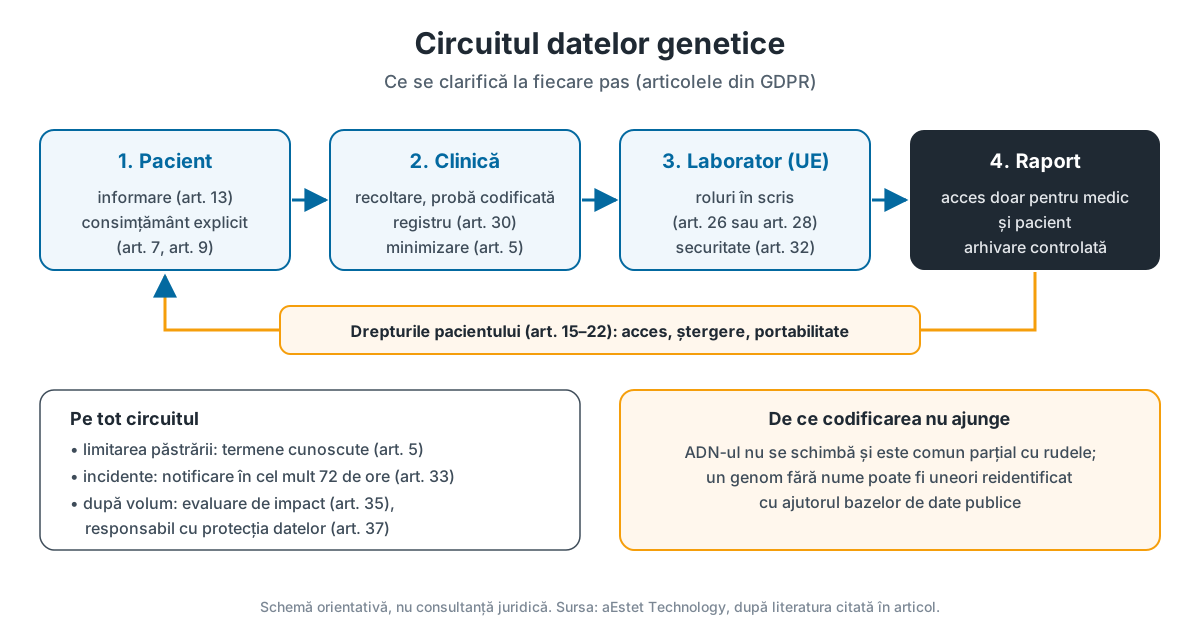
Fiecare pas are întrebări proprii:
| Pas | Ce date circulă | Ce trebuie clarificat |
|---|---|---|
| Consultația | identitate, istoric, motivul testului | temeiul prelucrării, informarea, consimțământul specific |
| Recoltarea | proba biologică, formularul de comandă | codificarea probei, ce date de identificare însoțesc proba |
| Laboratorul | ADN-ul și rezultatele analizei | rolul laboratorului, locul prelucrării, durata păstrării probei și a datelor |
| Raportul | rezultatul interpretat | cine are acces pe platformă, cum se descarcă, unde se arhivează în clinică |
| După raport | arhivă, eventuale cereri ale pacientului | termene de păstrare, procedura pentru acces, ștergere, portabilitate |
Relația cu laboratorul
Clinica trebuie să știe, în scris, cine decide ce se întâmplă cu datele. Dacă laboratorul prelucrează datele doar la cererea și după instrucțiunile clinicii, este persoană împuternicită și are nevoie de un contract cu conținutul din art. 28. Dacă laboratorul decide el însuși scopurile și mijloacele, este operator separat sau asociat (art. 26), cu obligații proprii de informare [1].
O analiză a 30 de companii de testare genetică direct către consumator a găsit că puține spuneau cât timp păstrează datele, iar doar aproximativ două treimi cereau un consimțământ separat pentru folosirea datelor în cercetare [4]. Concluzia pentru o clinică este simplă: întrebările despre păstrare, cercetare și partajare se pun înainte de primul test, nu după.
Conform paginii produsului, analizele SharpGenetics se fac în laboratoare din Spania, deci în Uniunea Europeană. Datele sunt folosite exclusiv pentru analiza solicitată, nu sunt vândute și nu sunt divulgate terților decât în cazul unei obligații legale, iar solicitările de ștergere sunt procesate [6]. Clinica le confirmă în documentația contractuală primită de la furnizor.
Drepturile pacientului
Pacientul păstrează drepturile din art. 15–22 GDPR [1], între care:
- accesul la date și primirea unei copii;
- rectificarea datelor inexacte;
- ștergerea, cu excepțiile prevăzute de lege, de exemplu obligațiile legale de păstrare a documentelor medicale (art. 17);
- restricționarea prelucrării și portabilitatea;
- retragerea consimțământului, fără a afecta legalitatea prelucrării anterioare (art. 7).
Pe pagina produsului sunt enumerate drepturile de confirmare a prelucrării, acces, rectificare, ștergere, restricționare și portabilitate [6].
Lista de verificare pentru clinică
Înainte de primul test:
- stabilirea temeiului de prelucrare pentru fiecare tip de test, cu juristul sau cu responsabilul cu protecția datelor;
- un formular de consimțământ specific testului genetic, separat de alte acorduri;
- o notă de informare: ce se analizează, cine primește proba, unde, cât timp, cum se retrage consimțământul;
- contractul cu laboratorul și stabilirea rolurilor (art. 26 sau 28);
- actualizarea registrului activităților de prelucrare (art. 30);
- evaluarea necesității unei evaluări de impact (art. 35) și a unui responsabil cu protecția datelor (art. 37), în funcție de volum.
La fiecare test:
- consimțământul semnat și arhivat, cu data și versiunea formularului;
- probă codificată, cu minimum de date de identificare;
- acces la raport doar pentru medicul care l-a solicitat și pentru pacient.
După raport:
- arhivare într-un loc cu acces controlat;
- termene de păstrare cunoscute și respectate;
- o procedură scrisă pentru cererile de acces, ștergere și portabilitate;
- o procedură pentru incidente de securitate, cu termenul de 72 de ore (art. 33).
Limitele acestui ghid
Ghidul rezumă reguli generale și nu acoperă toate situațiile. Nu tratează cercetarea științifică, testarea minorilor, testele de diagnostic pentru boli genetice rare sau transferurile de date în afara Spațiului Economic European, care au reguli suplimentare. Obligația unei evaluări de impact sau a unui responsabil cu protecția datelor depinde de volumul și natura prelucrării și se analizează caz cu caz. Autoritatea competentă în România este ANSPDCP.
Întrebările pe care le pun clinicile
„Avem deja acordul GDPR semnat la recepție. Nu ajunge?” De regulă, nu. Testul genetic are un scop specific, iar consimțământul explicit pentru categorii speciale trebuie să fie specific și informat [1].
„Dacă trimitem proba doar cu un cod, mai sunt date personale?” Da, dacă clinica sau laboratorul pot face legătura cu persoana. Codificarea reduce riscul, dar nu transformă datele genetice în date anonime [3].
„Cine răspunde dacă laboratorul are un incident?” Depinde de roluri. De aceea contractul trebuie să prevadă cum și în cât timp este anunțată clinica, pentru ca termenul de 72 de ore să poată fi respectat [1].
Ce înseamnă asta pentru o clinică
Protecția datelor face parte din calitatea serviciului: un pacient care înțelege unde ajunge proba și cum își poate șterge datele are mai multă încredere în test. Principiile generale despre ce poate și ce nu poate spune un test genetic sunt detaliate în primul articol al seriei, iar un exemplu de test cu interpretare nutrițională în articolul despre Nutrigen.
SharpGenetics, distribuit în România de aEstet Technology, oferă cinci categorii de teste. Conform producătorului, analizele se fac în laboratoare din Spania certificate ISO 13485:2016, din probă prin tampon bucal, iar raportul este disponibil pe o platformă digitală în aproximativ două săptămâni. Datele sunt folosite exclusiv pentru analiza solicitată, iar ștergerea se poate solicita oricând. Testele SharpGenetics sunt instrumente de suport decizional, nu substitute ale diagnosticului medical.
Următorul articol din serie explică cum se integrează un raport genetic în consultație: de la întrebarea clinică la discuția cu pacientul și la planul de tratament.
Pentru o discuție despre circuitul datelor și documentele disponibile pentru testele SharpGenetics, echipa aEstet Technology este disponibilă la hi@aestet.ro sau prin formularul de contact.
Întrebări frecvente
Datele genetice sunt date cu caracter personal obișnuite?
Nu. GDPR le încadrează la categoriile speciale de date (art. 9), alături de datele privind sănătatea. Prelucrarea lor este interzisă în principiu și permisă doar în condițiile enumerate de regulament, de exemplu cu consimțământul explicit al persoanei sau pentru asistență medicală, sub obligația de secret profesional.
Ajunge un consimțământ general semnat la intrarea în clinică?
De regulă, nu. Pentru un test genetic, consimțământul trebuie să fie explicit, specific pentru test, informat și documentat, iar pacientul trebuie să afle cum îl poate retrage. Formularea exactă se stabilește cu responsabilul cu protecția datelor sau cu un jurist.
Clinica trebuie să încheie un contract cu laboratorul?
Da, rolurile trebuie stabilite în scris. În funcție de circuit, laboratorul poate fi persoană împuternicită a clinicii (art. 28 GDPR) sau operator separat ori asociat. Fiecare variantă are obligații diferite, iar documentele furnizorului se verifică înainte de primul test.
Pacientul poate cere ștergerea datelor genetice?
Da, dreptul la ștergere este prevăzut de art. 17 GDPR, cu excepțiile prevăzute de lege, de exemplu obligațiile legale de păstrare a documentelor medicale. Conform paginii produsului, ștergerea datelor SharpGenetics se poate solicita oricând.
Surse
- Regulamentul (UE) 2016/679 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal (GDPR). Parlamentul European și Consiliul Uniunii Europene. Jurnalul Oficial al Uniunii Europene, 2016
- Legea nr. 190/2018 privind măsuri de punere în aplicare a Regulamentului (UE) 2016/679. Parlamentul României. Monitorul Oficial al României, 2018
- Identifying personal genomes by surname inference. Gymrek M. și colab. Science, 2013
- All your data (effectively) belong to us: data practices among direct-to-consumer genetic testing firms. Laestadius L.I. și colab. Genetics in Medicine, 2017
- Harmonization after the GDPR? Divergences in the rules for genetic and health data sharing in four member states and ways to overcome them by EU measures. Molnár-Gábor F. și colab. Seminars in Cancer Biology, 2022
- SharpGenetics, teste genetice: laboratoare și protecția datelor. Date ale laboratoarelor partenere SharpGenetics, prezentate de aEstet Technology